前言
以前刚买VMRack洛杉矶VPS的时候,我盯着控制后台看了半天,却不知道从哪下手,控制台给了IP、用户名、密码,但怎么连上去,用哪个工具,密钥登录怎么配,密码忘了怎么办,完全没有头绪。后来折腾了一段时间,总结除了几种比较好用的连接VPS的方式,今天就给大家推荐一些我的经验。
远程连接VMRack洛杉矶VPS的几种方式
远程连接一台VMRack洛杉矶VPS,常见方式有这几种:
SSH工具连接:最常用的方式,用PuTTY、Xshell、MobaXterm、Termius、FinalShell这些客户端,或者直接用Windows CMD自带的ssh命令。
密钥登录:比密码登录更安全,在创建实例时上传公钥,后续免密码登录。
控制后台密码登录:创建实例后生成初始密码,拿到密码直接用SSH工具连。
VNC登录:控制后台自带的底层连接方式,SSH不可用时用来排障。
这几种方式不是替代关系,是不同场景下的选择。日常可以用SSH,安全加固再用密钥,网络或SSH服务出问题时可以用VNC兜底。
SSH工具怎么选
市面上的SSH客户端不少,按自己的使用习惯选就行。
PuTTY是Windows上最经典的SSH工具,体积小、启动快,几乎不用配置就能连服务器。适合临时性的运维操作。但界面比较简陋,会话管理有限,同时管理多台服务器会有点繁琐。
Xshell功能更完整,支持多标签页、会话分组、脚本自动化,界面也更现代。适合需要长期、频繁运维的用户,尤其是同时管理多台VPS的场景,分组和批量操作能明显提升效率。
MobaXterm集成了SSH、SFTP、X11转发等多种功能,还内置了一个轻量级Unix环境。对于需要在Windows下模拟Linux命令行操作的开发者来说很友好,可以省去额外装Cygwin或WSL的麻烦。
Termius是跨平台的SSH客户端,桌面端和移动端体验统一,支持云端同步会话配置。适合需要在电脑和手机之间切换、随时随地远程操作服务器的用户。
FinalShell更偏向图形化管理,除了基本的SSH连接,还内置了服务器资源监控面板,能直观查看CPU、内存、网络等运行状态。适合喜欢可视化操作的用户。
如果你只是偶尔连一下服务器,不追求会话管理,Windows CMD自带的ssh命令就够用,不用额外装软件。
Windows CMD自带SSH怎么用
从Windows 10开始,系统已经内置了OpenSSH客户端,不用装任何第三方工具,直接在CMD里就能连服务器。
打开CMD,输入:
ssh 用户名@服务器IP -p 端口号默认端口是22,所以直接连可以省略-p参数,比如:
ssh root@1.2.3.4按提示输入密码就能登录。
如果服务器配了密钥认证,用-i参数指定本地私钥文件路径:
ssh -i C:\Users\用户名.ssh\id_rsa root@服务器IP这样不用手动输密码就能安全登录。
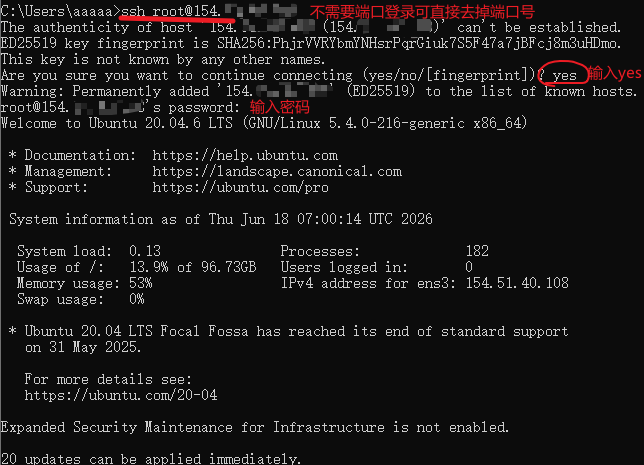
如果CMD提示“ssh不是内部或外部命令”,通常是OpenSSH客户端组件没启用。在“设置-应用-可选功能”里搜索OpenSSH客户端并安装,装完重新打开CMD就能用。
CMD连服务器的好处是不占额外磁盘空间,也不用维护独立软件。对于偶尔连服务器、不追求会话管理的用户,完全够用。
密钥登录怎么配
密钥登录比密码登录安全,建议长期使用的VPS都配上。
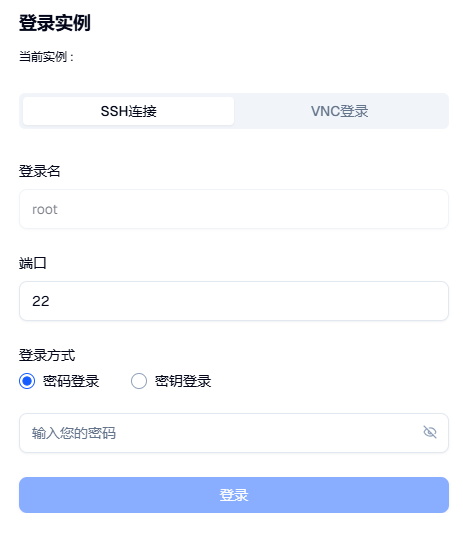
在创建实例时上传或者创建自己的公钥,系统会自动把公钥写入服务器,后续用本地SSH工具就能免密码登录。如果你习惯传统方式,也可以选root密码登录,控制后台会在实例创建完成后生成初始密码,拿到密码后直接用SSH工具连。
两种方式可以根据使用习惯自由切换。密钥登录更适合长期使用,安全性更高。密码登录适合临时用或者刚上手还没配密钥的情况。
VNC登录什么时候用
VNC是控制后台自带的底层连接方式,不依赖服务器自身的网络状态。
什么时候用VNC?当服务器出现网络配置错误、SSH服务异常,或者需要在系统层面做故障排查时,SSH连接往往用不了。这时候通过控制后台的VNC入口,可以直接进入服务器的图形化或字符界面,像操作物理主机一样进行修复。
我自己的习惯是,SSH连不上先别急着重装系统,先去控制后台开VNC看看,很多时候只是防火墙规则写错了或者网卡配置出了问题,VNC进去改一下就好了。
VNC是运维排障时的备用手段,不是日常连接方式。日常还是用SSH,效率高,操作方便。
连接稳定性受什么影响
连接VMRack洛杉矶VPS稳不稳定,除了本地网络,还跟机房线路有关。
洛杉矶机房到国内的线路质量差异很大。普通线路晚高峰容易拥堵,延迟波动大,SSH操作会明显卡顿。走三网精品线路的机房,联通、电信、移动用户都能走各自匹配的优化路径,连接体验会稳很多。
我自己的VMRack洛杉矶VPS走的是CN2 GIA、AS9929、CMIN2三网精品线路,晚高峰SSH操作基本不卡,传文件也稳定。如果你经常需要SSH操作,选VMRack洛杉矶VPS的时候可以留意一下线路类型。
安全配置别省
连接方式搞明白之后,安全配置也别省。
用密钥认证代替密码登录:密码登录容易被暴力破解,密钥登录安全性高很多。
修改默认22端口:默认端口是扫描重点,改成其他端口能减少大量无差别扫描。
用防火墙限制允许连接的IP范围:只放行自己常用的IP段,其他一律阻断。
定期检查登录日志:看看有没有异常IP尝试登录,早发现早处理。
不用太多时间就能完成这些操作,就能挡掉大部分自动化攻击。
总结
远程连接VMRack洛杉矶VPS,日常可以用的SSH工具里,PuTTY、Xshell、MobaXterm、Termius、FinalShell按使用习惯选,Windows CMD自带ssh命令也够用。安全加固则用密钥登录,再改默认端口,通过防火墙限制IP范围。SSH连不上时,就要去控制后台开VNC排障。连接稳定性一般跟机房线路有关,VMRack洛杉矶VPS选三网精品线路体验会稳很多。